Windows 连接很多,究竟哪个进程在联网?用 netstat 与 PID 做只读核对
任务管理器里软件很多,netstat 又列出一长串地址,哪一条才和正在排查的请求有关?先把连接对应到进程,再看当前状态。连接多不等于流量大,也不等于某个程序已经通过机场访问目标网站。
本文只查看自己电脑上的连接和进程,不结束程序、不改防火墙或路由。公司设备按组织要求操作;分享输出前隐藏内部地址和私人服务信息。
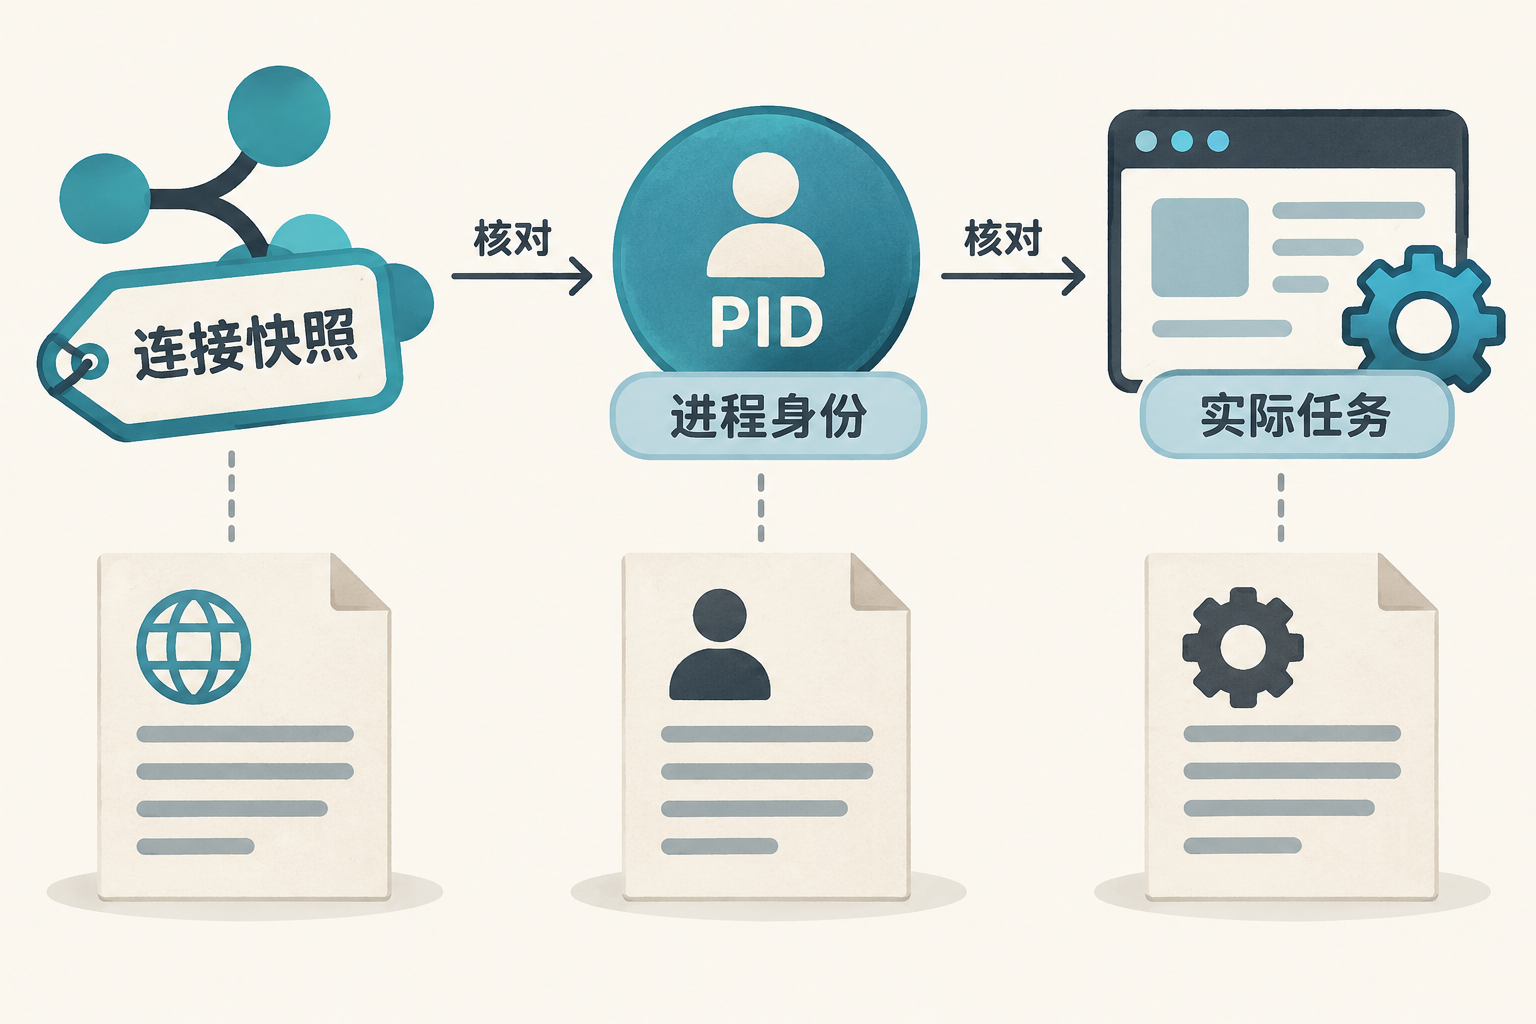
示意图:连接行、进程身份和任务完成是三层证据,连接数量不代表流量大小。
一次快照先看四列
Microsoft 的 netstat 文档说明,-a 包含连接与监听端口,-n 用数字显示地址和端口,-o 增加进程 ID。
在 PowerShell 运行:
netstat -ano
记录采样时间,并挑选与当前任务相关的行。Local Address 是本地端点,Foreign Address 是该套接字的对端,State 是 TCP 状态,最后一列是 PID。不要把所有行都理解成正在向外下载。
LISTENING 表示监听状态,不是已经连到目标服务。ESTABLISHED 表示 TCP 连接已建立,仍不能证明 TLS、登录、下载正文或整项任务完成。UDP 的显示也不能直接套用 TCP 状态解释。
用 PID 核对应用
将下方示例整数换成自己刚看到的 PID,再运行:
Get-Process -Id 1234 | Select-Object Id, ProcessName
Get-Process 官方说明支持按进程 ID 查找本机进程。这里的 1234 只是占位示例,不代表客户端的固定编号。
如果提示进程不存在,可能是采样后该进程已退出;重新取一份连接快照,不依据旧 PID 指责某个应用。浏览器也可能有多个进程,只核对一个编号不代表看到了它全部请求。
代理场景怎样避免误读
使用本地 HTTP 或 SOCKS 代理时,浏览器的套接字可能先连接本地监听端口,再由客户端建立后续连接。因此看到回环地址不能直接写“浏览器在直连”,看到远端地址也不能自动叫作最终出口 IP。
这是一种需要结合当前代理模式核对的路径解释,不是对所有 TUN、系统代理或客户端实现的统一规则。用客户端当前设置、连接日志与目标任务结果补充证据;日志同样先脱敏。
| 想确认的问题 | 这份快照能提供什么 | 还要补什么 |
|---|---|---|
| 某端口由谁使用 | PID 与进程名对应 | 程序当前用途和设置 |
| 是否建立 TCP 连接 | 当前连接状态 | TLS 与实际内容结果 |
| 哪个程序耗流量最多 | 不能只靠行数判断 | 同一时间窗的用量统计 |
| 是否经过预期机场路径 | 只能看到局部套接字 | 代理接管和任务验收 |
以任务结果收尾
先让目标应用执行一次获准的小请求,再取快照与 PID,记录对应关系;结束测试后再观察相关连接是否变化。不要主动终止陌生进程来“清理连接”,也不把单次快照解释为持续性能数据。
验收记录应包含任务、时间、进程、连接状态和实际结果。若查到对应进程但网页仍未取得预期内容,就保留未完成状态继续排查。做机场推荐与线路判断时,这种只读核对能减少“看到一个 IP 就下结论”的误差。
来源与核验日期
官方资料核验日期:2026-10-11。本文提供操作与判断方法,不代表本站对某家机场的实测结论。
评论