curl 跟随跳转会把密码带给新域名吗?核对重定向凭据
请求被跳转到新地址,跟随跳转后又提示未认证,很容易让人复制一条带 --location-trusted 的命令。这个参数不仅控制访问新页面,还会改变凭据可以被发送到哪里的规则。
本文适合排查你有权限使用的接口与下载入口。先用不含密码、令牌和私密查询参数的公开 URL 理解流程,再按照接口自己的认证文档处理真实请求。
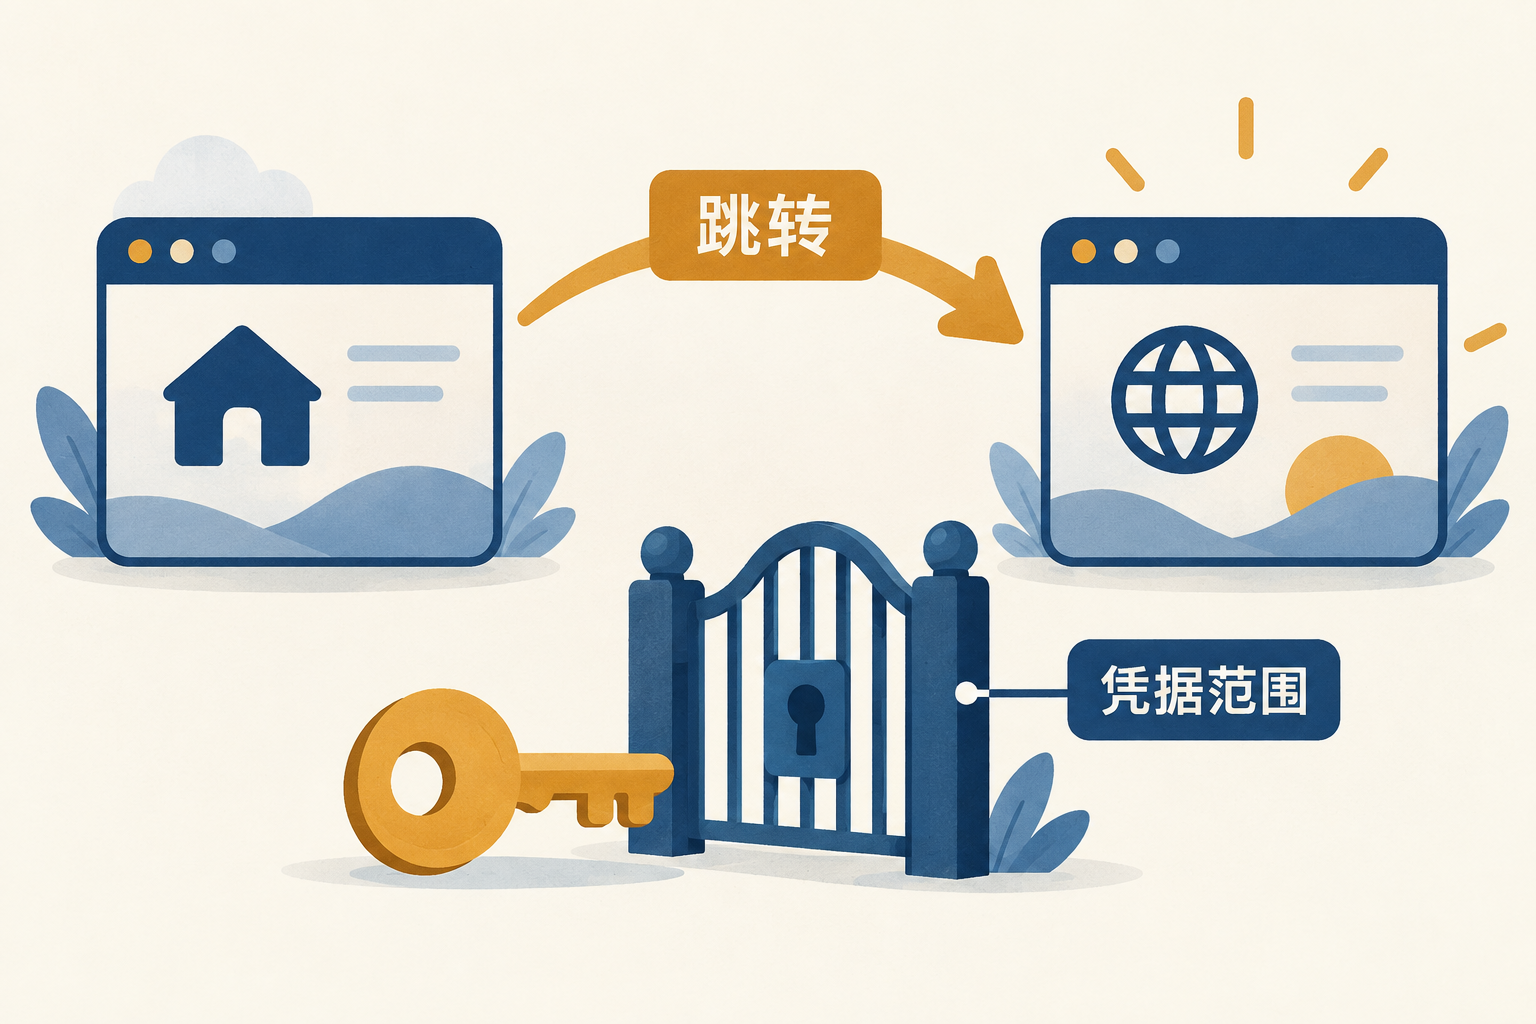
示意图:跟随新地址与授权新目标接收凭据,是两项不同的决定。
两个参数的差别在哪里
curl 官方手册说明,-L 或 --location 用于跟随 HTTP 重定向;普通跟随情况下,某些认证信息不会继续发给其他目标。而 --location-trusted 允许把凭据和其他秘密传给初始目标之外的主机。
文档中的目标变化还涉及协议和端口,不应只比较肉眼看起来相近的域名。另一子域名、不同端口或从 HTTPS 转到 HTTP,都需要重新核对。
| 选项 | 用途 | 操作前应确认 |
|---|---|---|
| 不跟随重定向 | 观察初始响应 | Location 指向哪里 |
--location |
按规则继续访问 | 最终地址、请求方法与认证要求 |
--location-trusted |
放宽跳转后的秘密转发 | 每个新目标是否明确被授权接收凭据 |
此外,不是所有自定义请求头都会得到同样的自动保护。若秘密放在自定义字段、请求体或 URL 中,应逐项核对,不能把 -L 当成通用脱敏功能。
先做一条不携带秘密的观察请求
Windows 读者可以用下面的公开示例熟悉输出:
curl.exe -q --silent --show-error --location --proto-redir '=https' --max-redirs 5 --max-time 20 --output NUL --write-out 'final=%{url_effective} redirects=%{num_redirects}\n' 'https://example.com/'
这个地址只是公开示例,不承诺一定会发生跳转。--proto-redir '=https' 限制被跟随的协议,--max-redirs 限制次数;两者都不会确认某个新域名属于你的服务商。命令没有附加认证信息,不应直接替换成带订阅令牌的链接后把输出公开。
若需比较机场路径,应另外按自己的客户端说明明确选择代理,并记录实际采用的入口;不能仅因为运行了 curl 就认定走了代理。
正式接口跳转后未认证怎么办
- 私下记录初始目标与跳转目标的协议、主机名和端口,遮盖查询参数及凭据。
- 查看服务商正式接口说明,确认是否提供稳定的最终入口,是否要求在另一个目标单独认证。
- 对新目标建立明确的认证范围。没有依据时,不用放宽信任的参数去“试试看”。
- 保留请求方法和错误状态;下载跳转与提交表单的跳转不能套用同一处理方式。
若真实凭据已经发给未授权目标,保留发生时间,按服务商提供的撤销或更换机制处理对应凭据。仅清空本地输出文件,并不能撤销已经发送的秘密。
怎样算验收完成
你能够说明请求最终到达哪里、哪些目标被允许接收什么认证信息,并且无需扩大未知目标的信任就完成任务,才算完成这一排障。机场推荐与技术教程中的示例命令,也应把连通性验证和秘密转发权限分开。
来源与核验日期
官方资料核验日期:2026-10-07。本文提供自行操作与记录的方法,不代表本站对某家机场的实测结论。
评论